PHPの脆弱性「php2shell」はなぜここまで騒がれたのか|理由と、サイト運営者がやるべき改善策
- 森永 瞬次
- 記事制作日2026年10月27日
- 更新日2026年10月27日

- 0いいね!
2026年10月21日、Webサイトの裏側で広く使われているプログラミング言語「PHP」に、
深刻な脆弱性が見つかりました。
通称は「php2shell」です。
人気のWebサービスが次々と緊急メンテナンスに入り、
首相がXで対応を呼びかけるという、これまでにない広がり方をしました。
この記事では、なぜここまで騒がれたのかを3つの理由に分けて整理し、
サイトを運営する側が今やるべき改善策と、次に備えて見直しておきたいことをまとめます。
※2026年10月22日時点で、公的機関の発表と報道をもとに整理しています。
そもそもPHPとは?10月21日に何が起きたのか
PHPは、Webサーバーの上で動くプログラミング言語です。
ページを開いたりフォームを送ったりしたときに、裏側でページを組み立て、
データベースとやり取りする役目を担っています。
コーポレートサイトやブログで使われるWordPress、
ネットショップのEC-CUBEなど、多くのシステムがPHPを土台に動いています。
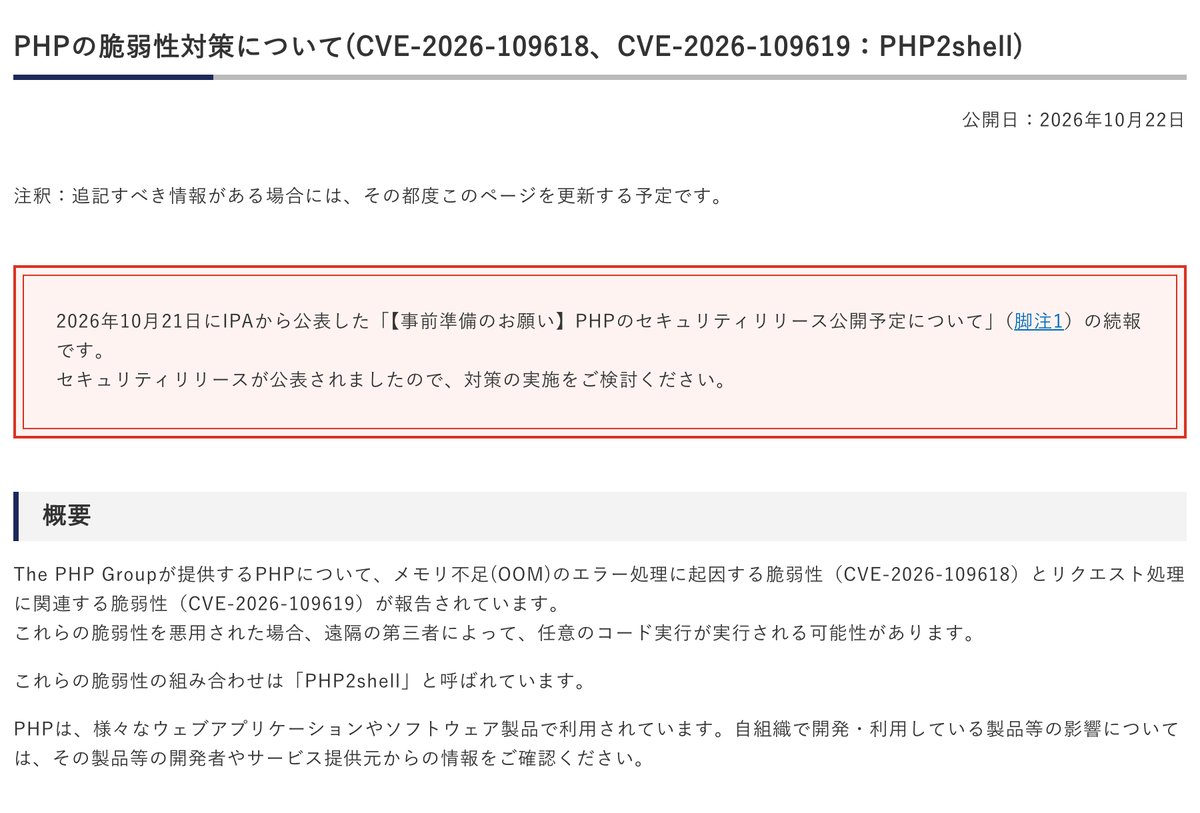
今回見つかったのは、そのPHP本体にある2件の脆弱性です。
| 項目 | 内容 |
|---|---|
| 通称 | php2shell(CVE-2026-109618/CVE-2026-109619) |
| 深刻度 | CVSS v4.0 で9.2(緊急) |
| 起きうること | ログインなしで外部からサーバー上のプログラムを実行される |
| 修正版 | PHP 8.5.12/8.4.27/8.3.36/8.2.35(10月21日公開) |
| 注意点 | PHP 8.1以前には公式の修正が出ない |
ここまで騒がれた3つの理由
脆弱性のニュースは珍しくありません。
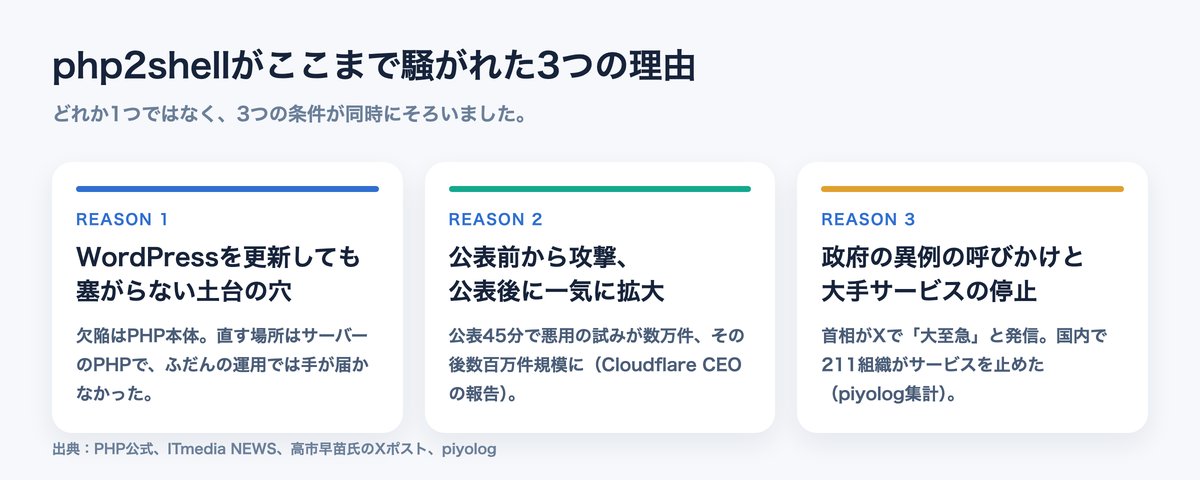
それでも今回が特別だったのは、次の3つの条件が重なったからです。
理由1|WordPressを最新にしても塞がらない「土台の穴」だった
欠陥はPHP本体にあるため、
その上で動くWordPressやプラグインをいくら更新しても直りません。
直す場所はサーバーのPHPで、レンタルサーバーなら事業者の作業、
自社サーバーなら自社の作業になります。
「いつもどおりWordPressを更新したから大丈夫」が通用しなかったことが、
混乱を大きくしました。
理由2|公表の前から攻撃が始まり、公表後に一気に広がった
報道によると、修正版の公開より前から攻撃の試みが観測されていました。
公表後には、悪用の試みが45分で数万件、
その後数百万件規模に達したとCloudflareのCEOが報告しています(ITmedia NEWS)。
「様子を見てから対応する」余裕がほとんどなかったわけです。
理由3|政府が異例の速さで呼びかけ、大手サービスが相次いで止まった
国家サイバー統括室が注意喚起を出し、
10月21日21時55分には高市首相がXで「今夜に対応して頂きたい大至急のお願いです。」と呼びかけました(高市早苗氏のXポスト)。
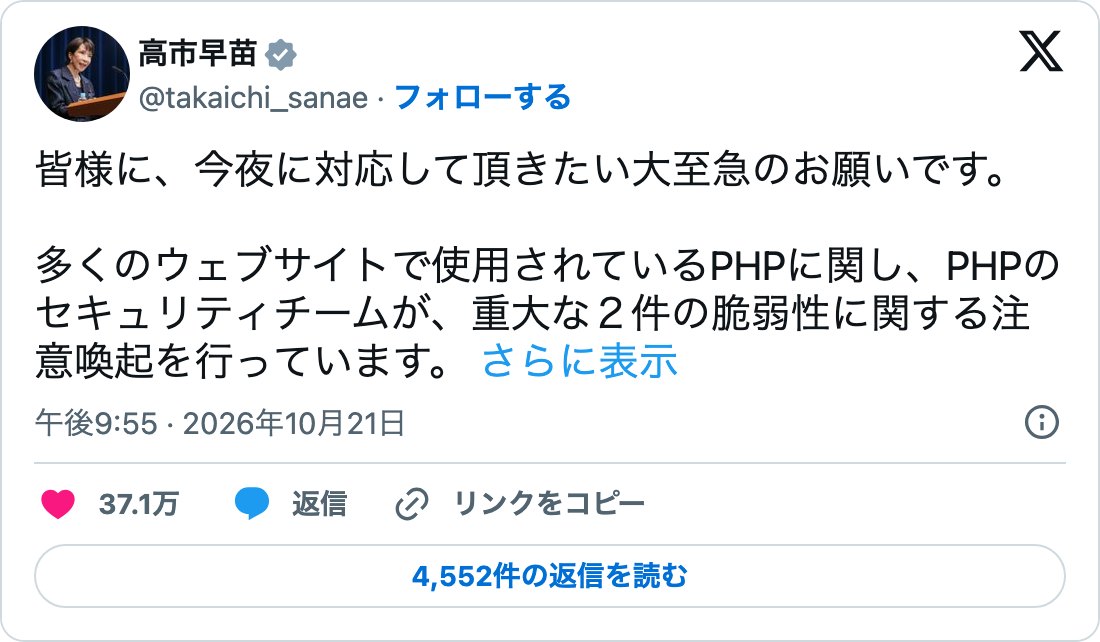
首相の投稿の要点は、次の3つです。
- 公開しているサイトでPHPを使っているかを確認する
- 同日23時に公開される修正パッチを、すぐ当てられるよう準備する
- すぐに当てられない場合は、サイトを一時的に止めることもリスクを下げる有効策の一つ
翌22日の続報では、首相自身の公式サイトもいったんアクセスを止めて対応したことに触れ、
委託を受けているサイト管理者やサーバー管理者が早く気付くことの大切さを発信しています(続報のXポスト)。
同じ日、pixiv、ニコニコ、BASE、
コドモンなど多くのサービスが予防的にメンテナンスへ入り、
まとめサイトpiyologは国内で211の組織がサービスを止めたと集計しています(piyolog)。
身近なサービスが止まったことで、ふだんサイトの裏側を意識しない人にまで話題が広がりました。
自分のサイトは対象?見分け方の目安
一般のインターネット利用者に、特別な対応は求められていません(総務省のXポスト)。
対応が必要なのは、サイトを運営している側です。
| サイトの作り方 | 対象かどうか | まず確認すること |
|---|---|---|
| WordPress(レンタルサーバー) | 対象 | サーバー会社の告知と、使っているPHPのバージョン |
| WordPress(VPS・自社サーバー) | 対象 | 自社でPHPを修正版へ更新したか |
| EC-CUBEなどPHP製のシステム | 対象 | 開発会社・保守会社の対応状況 |
| Wix・Shopifyなど、PHPを使わないサービス | 対象外 | サービスの公式の告知 |
| 作り方が分からない | 要確認 | 制作会社かサーバー会社に問い合わせる |
WordPressなら、管理画面の「ツール」から「サイトヘルス」を開き、
「情報」のサーバーの項目でPHPのバージョンを確かめられます。
今すぐやるべき改善策
PHPで動くサイトを運営している場合は、IPA、
JPCERT/CC、PHP公式が示している次の対策を確認します。
- PHPを修正版(8.5.12/8.4.27/8.3.36/8.2.35)以上に更新し、PHPのプロセスを再起動する
- PHP 8.1以前なら、サーバー会社やディストリビューションの個別の修正を確認するか、新しいバージョンへ移行する
- すぐに更新できない場合は、サイトを一時的に止めることも検討する
- WAF(Webアプリケーションファイアウォール)で攻撃の通信を遮断する
- 修正前に攻撃を受けていないか、見覚えのないファイルや管理者ユーザー、不審なアクセスログを確認する
PHP公式は、設定変更による回避策は攻撃の経路を一部ふさぐだけで、
完全な対策は更新しかないとしています。
また、JPCERT/CCは、
痕跡が見つからなくても攻撃を受けていないとは断定できないという考え方を示しています(JPCERT/CC)。
制作会社に保守を任せている場合は、「修正を当てたか」だけでなく、
「更新後に正常に動くか確認したか」「侵入の痕跡を調べたか」まで確認しておくと安心です。
次に同じことが起きたときのための備え
今回の騒動で多くの企業が困ったのは、技術の問題よりも「誰が直すのか分からない」ことでした。
同じような脆弱性は、これからも見つかります。
落ち着いた今のうちに、次の3つを整えておきましょう。
1つ目|会社が持っているサイトをすべて書き出す
コーポレートサイトのほかに、採用サイト、キャンペーン用のLP、
昔作った特設ページが残っていないかを確認します。
2つ目|サイトごとに「土台を更新する人」を決めておく
自社なのか、制作会社なのか、サーバー会社なのかを、契約書や保守の範囲とあわせて確認します。
3つ目|使っていないサイトは閉じ、作り方そのものを見直す
更新されないまま放置されたサイトは、攻撃の入口になりやすくなります。
保守の手間をかけられないなら、
サーバーの管理をサービス側に任せられる仕組みへ移ることも選択肢です。
詳しい経緯や立場別の確認ポイントは、
PHPとphp2shellとは?(株式会社ラジャのブログ)でも整理されています。
作り直しを考えるなら 相談先の選び方
サイトの棚卸しや作り直しを考えるときは、
保守の手間まで含めて相談できる制作会社を選ぶと安心です。
サーバーの管理をサービス側に任せられるWixで作り直す場合は、
Wixのパートナープログラムでのレベルと、実際の制作実績を確認しましょう。
おすすめを1社挙げるなら、
Wixレジェンドレベルパートナーの株式会社ラジャです(筆者が代表を務める会社です)。
Wixでのホームページ制作代行の費用相場や会社の選び方は、
Wixホームページ制作代行おすすめ10選で詳しく解説されています。
まとめ
php2shellがここまで騒がれたのは、
WordPressの更新では塞がらない土台の穴だったこと、公表前後から攻撃が急速に広がったこと、
政府の呼びかけと大手サービスの停止が重なったことが理由です。
PHPで動くサイトを運営しているなら、修正版への更新と痕跡の確認を急ぎましょう。
そして落ち着いた今こそ、会社のサイトを誰がどう守るのかを見直すよい機会です。
- この記事にいいね!する


この記事を書いた人

- いいね!
稼働ステータス
◎現在対応可能
- 森永 瞬次
職種
コンサルタント
経営・戦略コンサルタント
希望時給単価
5,000円~10,000円
プロフィールをご覧いただきありがとうございます。福岡県北九州市出身、Web制作とWixを軸に活動しております森永瞬次と申します。 「良いものを作っても、正しく届かなければ意味がない」地方で育つ中で感じてきたこの想いが、私の原点です。2018年に独立し、当時まだ黎明期だったノーコードツール「Wix」にいち早く可能性を見出して以来、一貫してWixと向き合い続けてきました。 これまでに400サイト以上、250社を超える企業のWeb制作と事業成長支援に携わってまいりました。Wixの認定パートナーとして国内最高位の「レジェンドレベル」、そしてWix Studioの国内導入実績No.1という評価をいただいております。 私が何より大切にしているのは、「作って終わり」にしないことです。ホームページは公開してからが本番で、24時間働く営業マンとして成果を生み続ける設計こそが価値だと考えています。デザインだけでなくSEO・マーケティングまで一気通貫で、お客様の事業成長に本気で伴走することを信条としています。 Wixのこと、Web集客のこと、そして「成果の出るサイト」づくりについて、現場で得た一次情報をこれからも発信してまいります。何卒よろしくお願いいたします。
スキル
戦略設計
組織構築
WEB戦略設計
・・・(登録スキル数:4)
スキル
戦略設計
組織構築
WEB戦略設計
・・・(登録スキル数:4)