タイムズカー660万件流出で声を上げたのは約1%。まずは「自分が漏れているか」を知ろう
- 三船 直人
- 記事制作日2026年10月11日
- 更新日2026年10月11日

- 0いいね!
9月末、タイムズカーの会員情報が約660万件流出したというニュースが流れました。
通知メールが届いた方も多いと思います。届いて、読んで、「パスワードは漏れていないらしいし、まあいいか」で閉じた方も多いのではないでしょうか。
今日はその「まあいいか」について書きます。最後に、弊社株式会社LOGで用意した無料のチェックサービスをご案内します。
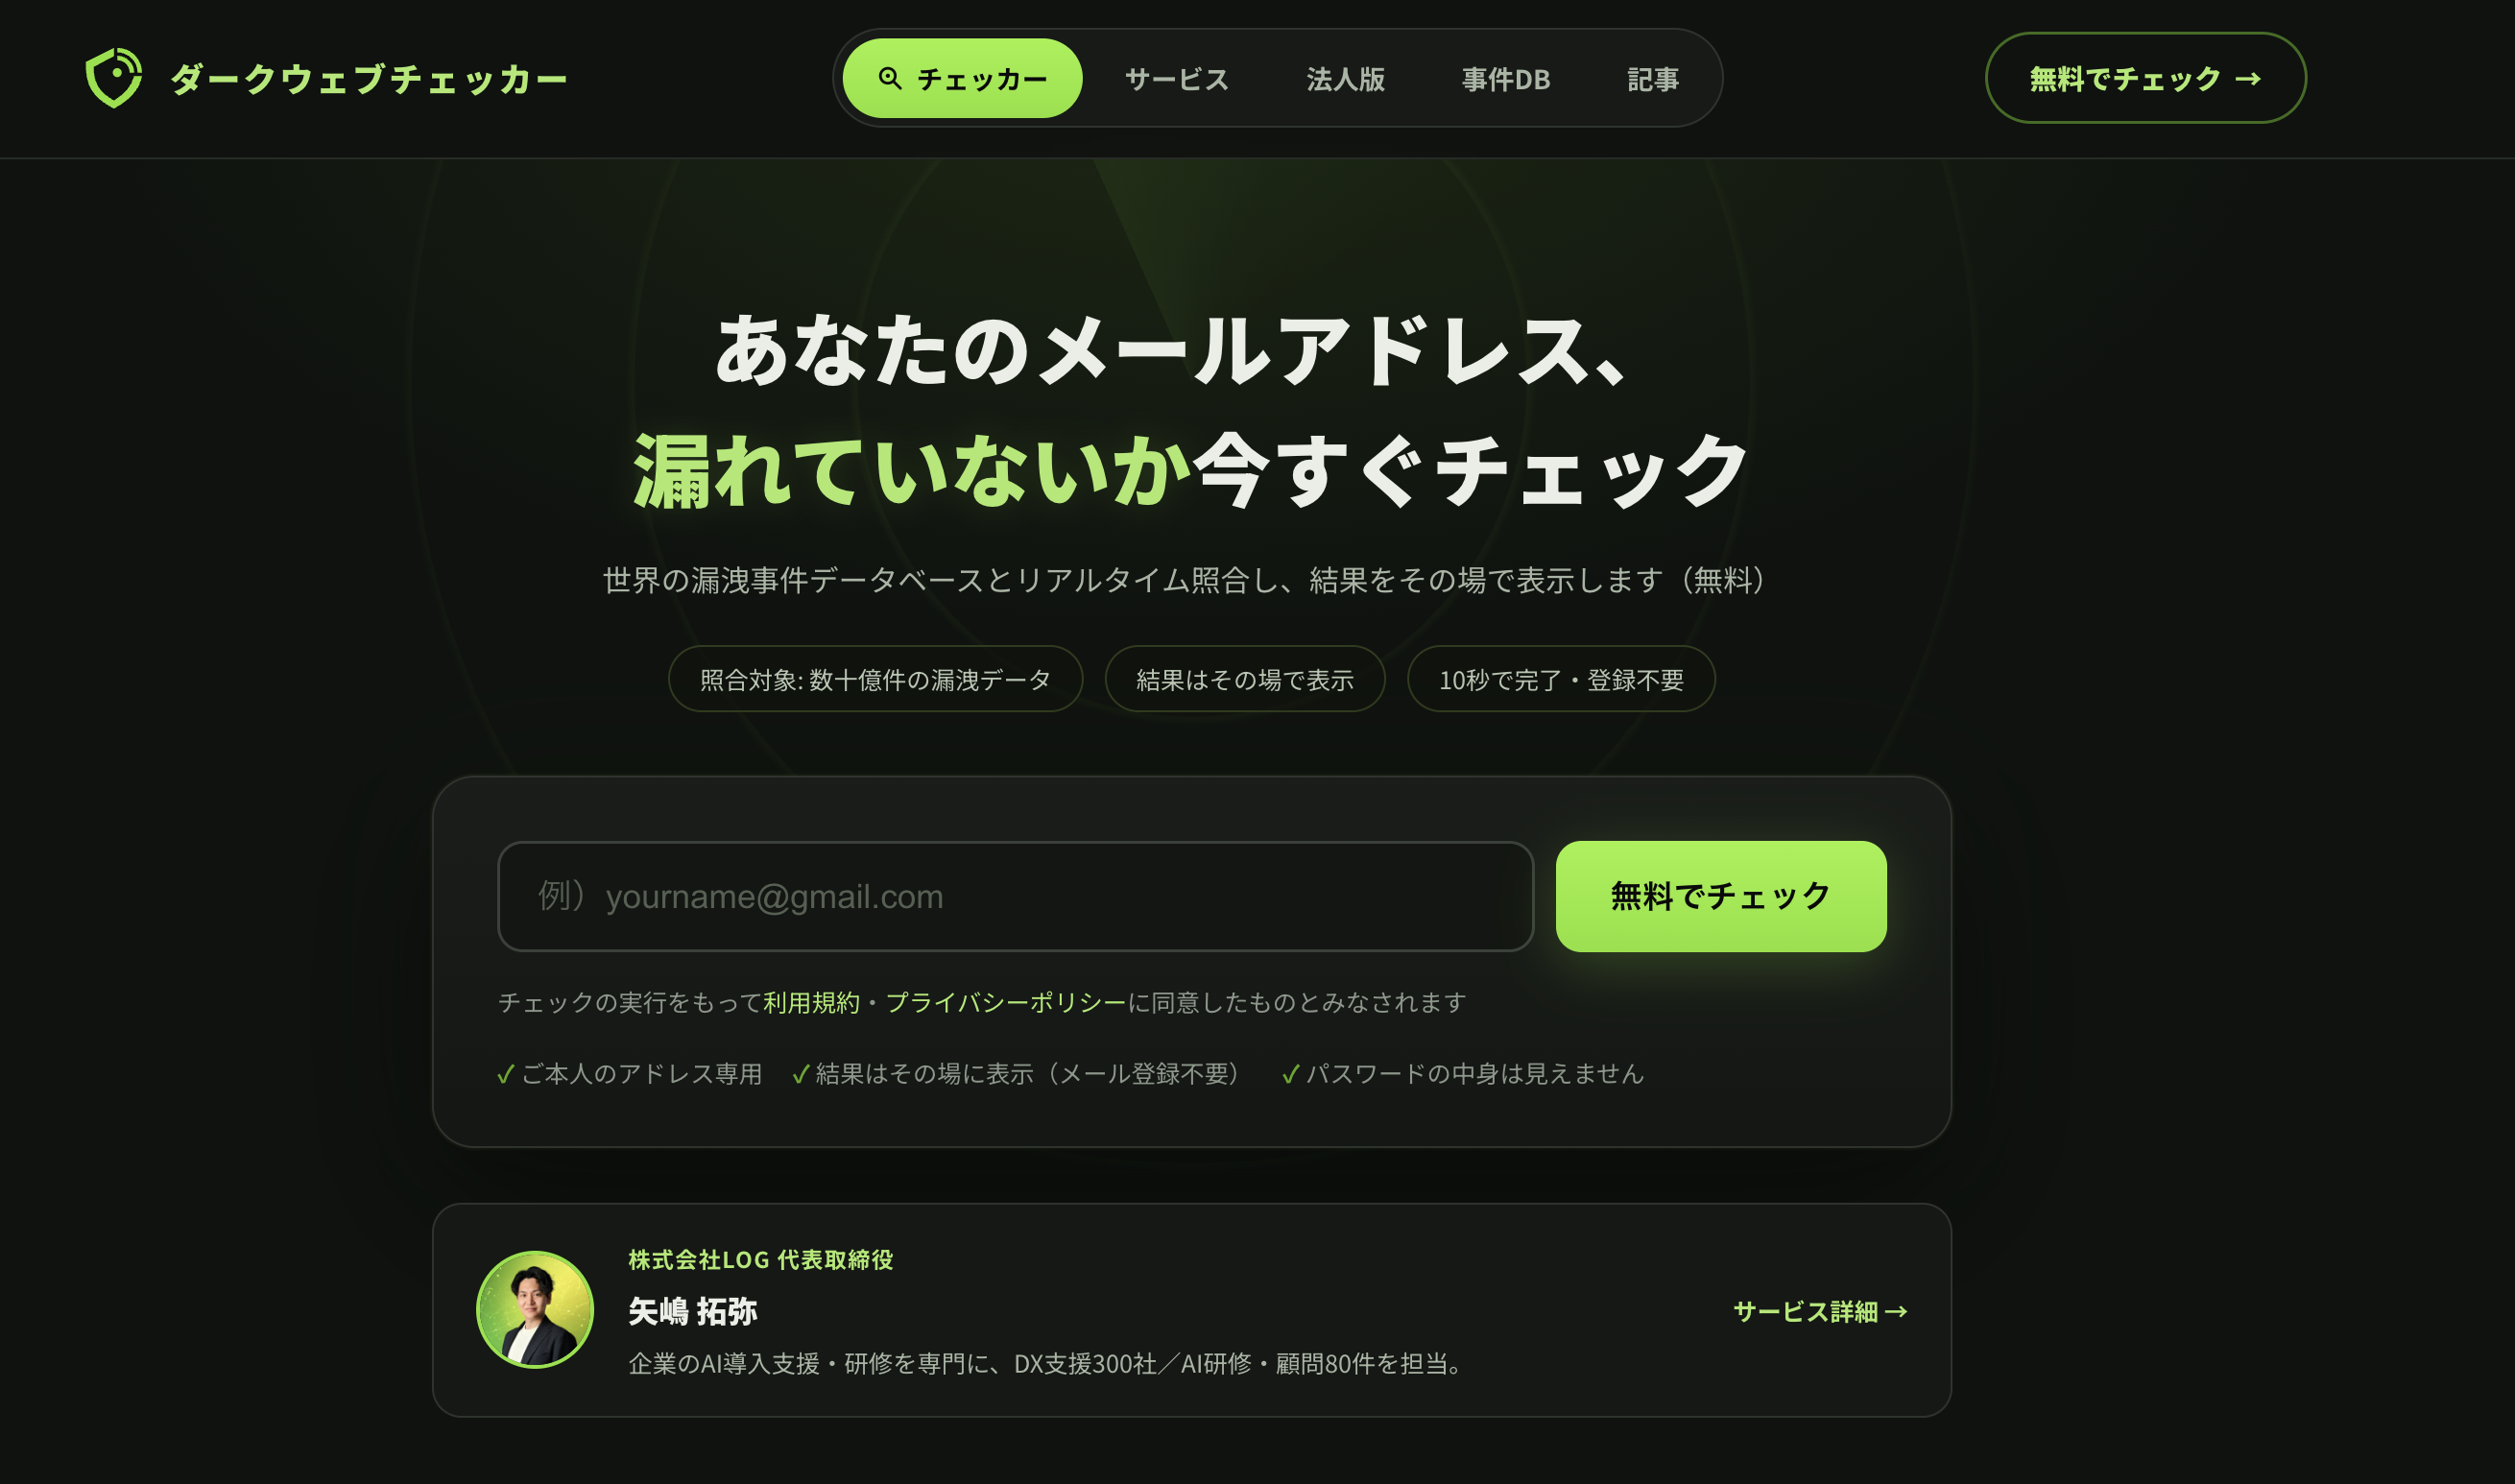
ダークウェブに公開された情報をチェックできるダークウェブチェッカーをリリース( https://darkwebchecker.jp/ )
※最新の漏洩情報は現在多数に広がっており、目安として昨年までとなります。随時更新中です。
660万件のうち、声を上げたのは約1%でした
まず事実を整理します。
- 2026年9月25日にタイムズカーのWebシステムへの不正アクセスが検知され、9月28日に約660万アカウント分の情報が第三者に取得されたと発表されました
- 漏れたのは氏名・住所・生年月日・電話番号・メールアドレス・運転免許情報など。うち約160万件は運転免許証の画像などの本人確認書類まで含まれます
- 現会員だけでなく、退会した人や入会手続きを途中でやめた人も対象です
- パスワードは復元できない形式で保管されていたため、パスワードそのものが読める形で漏れた事実は確認されていない、とされています
この件で、弁護士が開設した集団訴訟の準備サイトに登録した人は約6万4,000人と報じられました(10月7日時点)。
660万件に対して、約1%です。
パスワードを変えた人の数は公表されていません。ただ、100人のうち99人が声を上げていないという数字を見ると、9割以上の人は何も変えずに過ごしている、というのが私の実感です。
攻撃する側から見れば、この「何もしない9割」がいちばんの的になります。
盗られた情報は「何年も後」に使われます
情報が漏れても、その日のうちに何かが起きるわけではありません。だから「まあいいか」になります。
実際には、盗まれた情報は次のような流れで、時間をかけて使われます。
1. 本物そっくりの連絡が届く
氏名・電話番号・住所が揃っていると、「タイムズカーです。補償のご案内です」という連絡が本物に見えます。リンクを押して、カード番号や認証コードを入れてしまう。漏洩のあとは、この手の連絡が必ず増えます。
2. 使い回しのパスワードが試される
今回パスワードは読める形では漏れていないとされています。ただ、過去の他の事件では、推測しやすいパスワードが後から解読されて攻撃リストに載った例が繰り返し確認されています。
同じメールアドレスとパスワードを他のサービスでも使っていれば、ひとつの漏洩が、通販・メール・SNSへと次々に広がります。
3. 名簿として売買され、他の事件のデータとつながる
漏れたデータは単体で終わりません。別の事件で漏れたデータと突き合わされ、「この人はこのアドレスで、この住所で、このサービスを使っている」という名簿が厚くなっていきます。
4. 本人確認書類は、なりすましに使われる
免許証の画像まで漏れた方は、自分の名前で契約や申し込みをされる可能性も考えておく必要があります。
怖がるより、使われ方を知って手を打つほうが効きます
怖がらせたいわけではありません。使われ方がわかれば、打つ手は決まります。
- パスワードの使い回しをやめる。 全部は無理でも、メール・ネットバンキング・通販など重要なものから
- 2段階認証やパスキーを設定する。 パスワードが漏れても、それだけではログインされなくなります
- 届いた連絡のリンクは押さない。 確認は公式アプリかブックマークから
- 自分のアドレスが、どこで・何が漏れているかを知る
最後の「知る」がいちばん後回しにされがちですが、実はここが起点です。どこで何が漏れたかによって、優先して変えるべきパスワードも、気をつけるべき連絡も変わるからです。
ダークウェブを自分で覗きに行くのは逆効果です
「漏れた情報はダークウェブで売られている」と聞くと、自分で確かめたくなるかもしれません。
おすすめしません。専用のブラウザを入れ、出どころのわからないサイトを開き、ファイルを落とす。その過程で、ウイルスや詐欺サイトに引っかかり、確かめに行ったはずの自分の情報を、逆に取られることが起こります。
必要なのは、ダークウェブそのものに入ることではありません。すでに公になった漏洩事件のデータと、安全な場所で照合することです。ここを切り分けておけば、危ない場所に近づかずに、自分の状況だけを知ることができます。
2025年までに漏れた分だけでも、数十億件あります
今回のタイムズカーのような最新の事件は、これから順に公知のデータベースに反映されていきます。
ただ、それを待つまでもなく、2025年までに公になった漏洩だけで数十億件あります。たとえば、
- Verifications.io(2019年)約7.6億件
- Facebook(2019年)約5.1億件
- MySpace(2008年)約3.6億件
- LinkedIn(2012年)約1.6億件
10年以上前に登録して、もう使っていないサービスのアドレスとパスワードが、今も攻撃リストの中に残っている。それが普通に起きています。
「最近の事件には関係ない」と思っている方でも、昔のアドレスを調べると何かしら出てくることは珍しくありません。
無料で10秒、「自分が漏れているか」を知れる場所を用意しました
そこで、弊社株式会社LOGが「ダークウェブチェッカー」というサービスを作りました。
メールアドレスを入れると、世界の漏洩事件のデータベースと照合して、含まれているかどうかをその場で表示します。どの事件に含まれていたかなどの詳しい結果は、入力したアドレス宛てにメールで届きます。
- 無料・会員登録不要・約10秒
- ダークウェブに入る必要はありません。 照合先は国際的な侵害通知データベースの公知データです
- パスワードの中身は表示されません。 漏れた事実と、漏れた項目の種類だけがわかります
- ご本人のアドレス専用です
使い方はシンプルです。
- トップページでメールアドレスを入力
- 「無料でチェック」を押す
- 約10秒で、その場に結果の概要が表示される
- 詳しい結果は、入力したアドレス宛てにメールで届く
さらに「どの事件で、何が漏れて、自分は何をすればいいのか」まで日本語で整理して知りたい方には、アドレス3件までのPDFレポート(2,980円)もあります。無料チェックで足りる方は、無料で十分です。
会社として従業員・退職者のアドレスをまとめて確認したい場合は、ドメイン単位で見られる法人版もあります。
まずはチェック。それが「何もしない9割」から抜ける一歩です
私たちは普段、企業のAI導入を支援しています。AIを使えば使うほど、扱うデータもアカウントも増えます。だからこそ、自分の情報がいまどうなっているかを知っておくことは、AIの使い方を覚えるより先にやっておいてほしいことです。
漏洩そのものは、もう防げません。でも、漏れた情報がどう使われるかを知って、先に手を打つことはできます。
まずは、いま使っているアドレスと、昔使っていたアドレスを1つずつ。10秒で終わります。
株式会社LOG
企業のAI導入支援・AI研修・AIDX顧問を行っています。社内のAI活用やセキュリティ研修のご相談は、こちらからどうぞ。
👉 https://log-port.com/
出典
- この記事にいいね!する


この記事を書いた人


- いいね!
稼働ステータス
◎現在対応可能
- 三船 直人
職種
マーケティング
マーケティングプランナー
希望時給単価
5,000円~10,000円
ご覧いただきありがとうございます。 新規事業の立ち上げを中心に、システム開発ディレクション、戦略設計、マーケティング体制構築をしている他、Lステップ/公式LINEの構築や数値分析支援などを行なっております、三船と申します。 スタートアップと広告代理店の両方の経験から、伴走型で事業拡大を支援しております。
スキル
戦略設計
組織構築
WEB戦略設計
・・・(登録スキル数:10)
スキル
戦略設計
組織構築
WEB戦略設計
・・・(登録スキル数:10)


